据 Cointelegraph 2026 年 11 月 10 日报道,币安警示,一项 iOS 漏洞可能让受影响 iPhone 上运行的恶意应用读取其他应用的本地文件,进而危及钱包助记词、私钥及登录凭据。币安列出的受影响版本包括 iOS 26.7.1、27.0.1 和 27.2,并强调这是 iOS 层面的问题,并非币安独有。
区块链安全公司 SlowMist 当天较早时指出:如果钱包将助记词以未加密形式存储在设备上,恶意应用就可能读取它们。这说明风险不仅取决于系统文件访问漏洞,也与敏感信息如何存储有关。
据报道,使用 forcequitOS 名称的 iOS 安全研究员于 11 月 8 日公开披露该漏洞,并致谢另一位使用 0xjohnny 名称的研究员。苹果于 11 月 9 日发布了 iOS 27.2.1 和 26.7.3,但截至报道时,尚不清楚这两个更新是否修复了该漏洞。Cointelegraph 称,发稿前尚未收到苹果的回应。
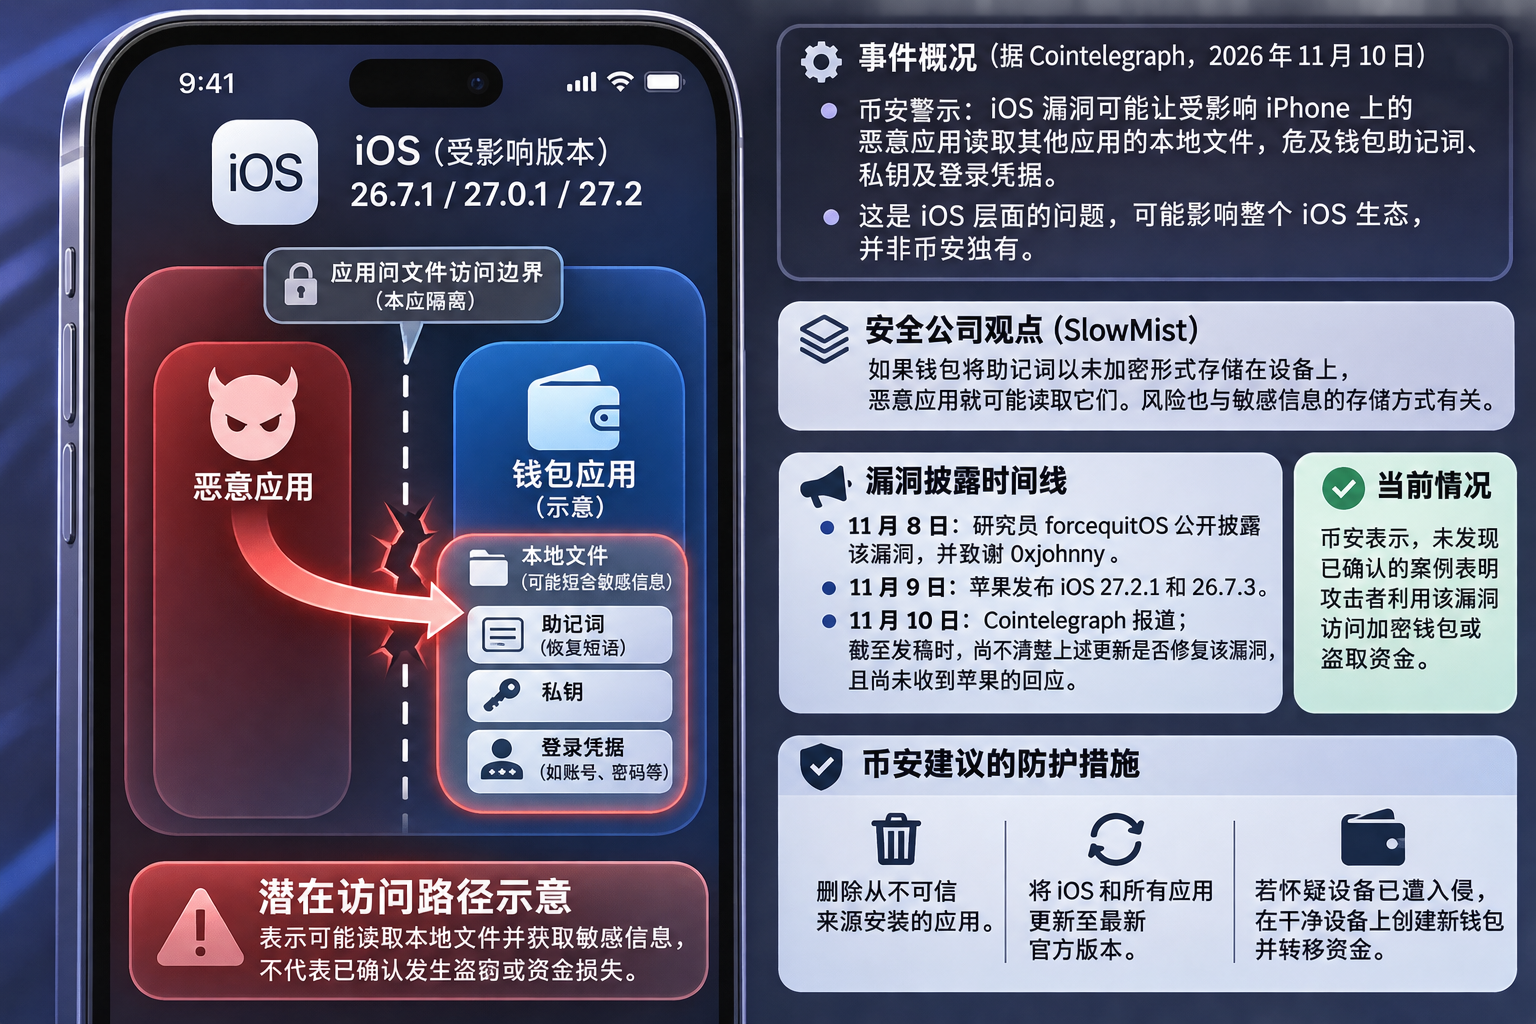
币安发言人向 Cointelegraph 表示,底层文件访问风险可能涉及整个 iOS 生态;但币安未发现已确认的案例表明攻击者利用这一漏洞访问加密货币钱包或盗取资金。这一表述不等于已证实发生资金损失。
币安建议用户删除从不可信来源安装的应用,将 iOS 和所有应用更新至最新官方版本;若怀疑设备已遭入侵,则在干净设备上创建新钱包并转移资金。
原文来源:cointelegraph.com(原文发布于 2026-11-10 19:25,UTC+8)