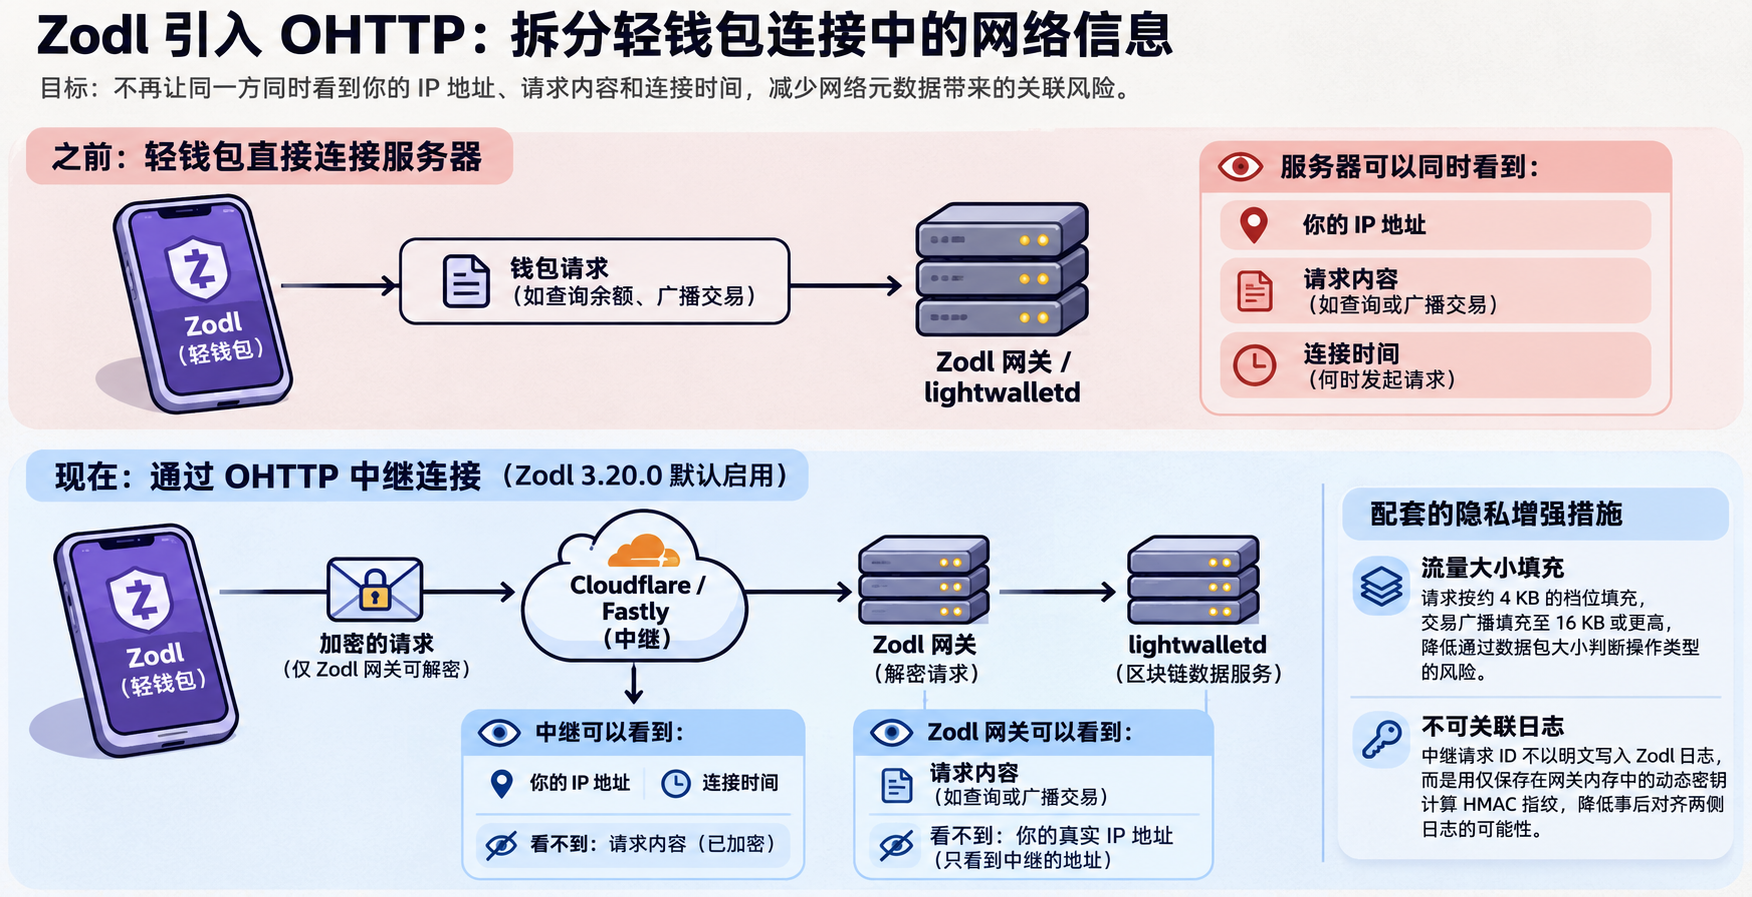
据 2026 年 11 月 11 日的报道,Zcash 钱包 Zodl 在 3.20.0 版本中引入默认启用的 OHTTP 路由,并计划在报道后的几天内分批向用户推送。它要解决的不是链上交易内容泄露,而是轻钱包连接服务器时留下的网络元数据:服务器通常能同时看到用户 IP、请求内容和访问时间,即使链上资产已受到屏蔽保护,这些线索仍可能被用来分析用户活动。
把“谁在请求”与“请求了什么”分开
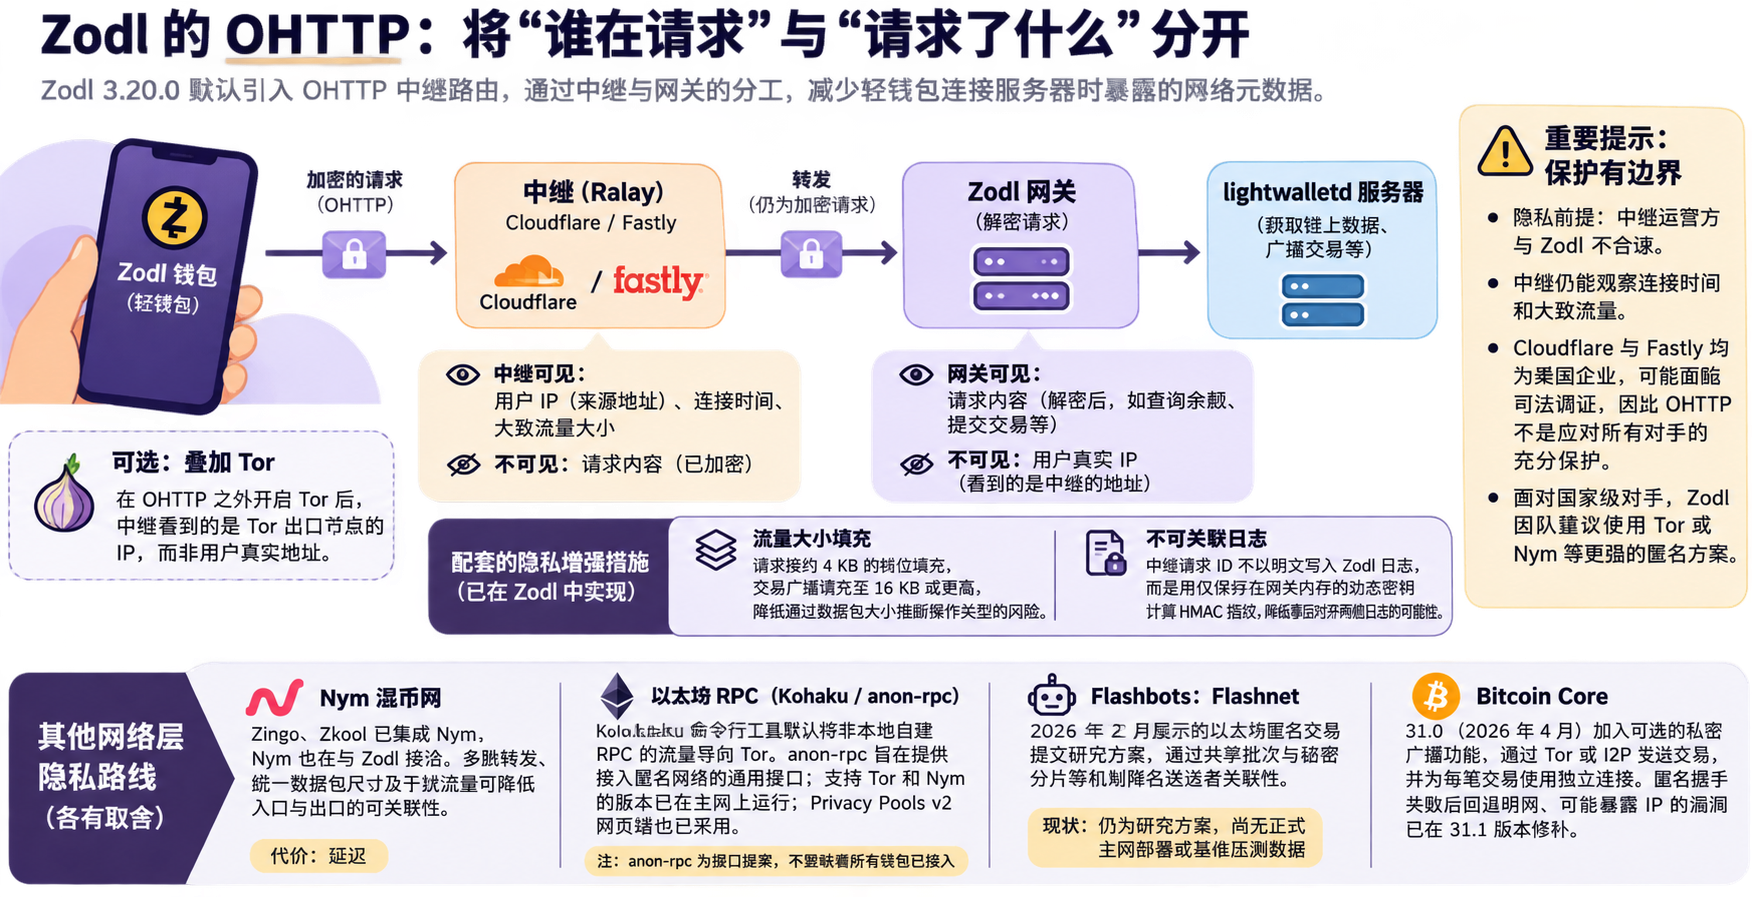
Zodl 的方案将钱包请求加密后,先交给 Cloudflare 或 Fastly 运营的中继,再由中继转发至 Zodl 网关和 lightwalletd 服务器。按这一设计,中继能看到用户 IP,却无法读取请求内容;网关能解密请求,看到的来源地址则是中继地址。其隐私前提是中继运营方与 Zodl 不合谋,而不是消除所有信任。
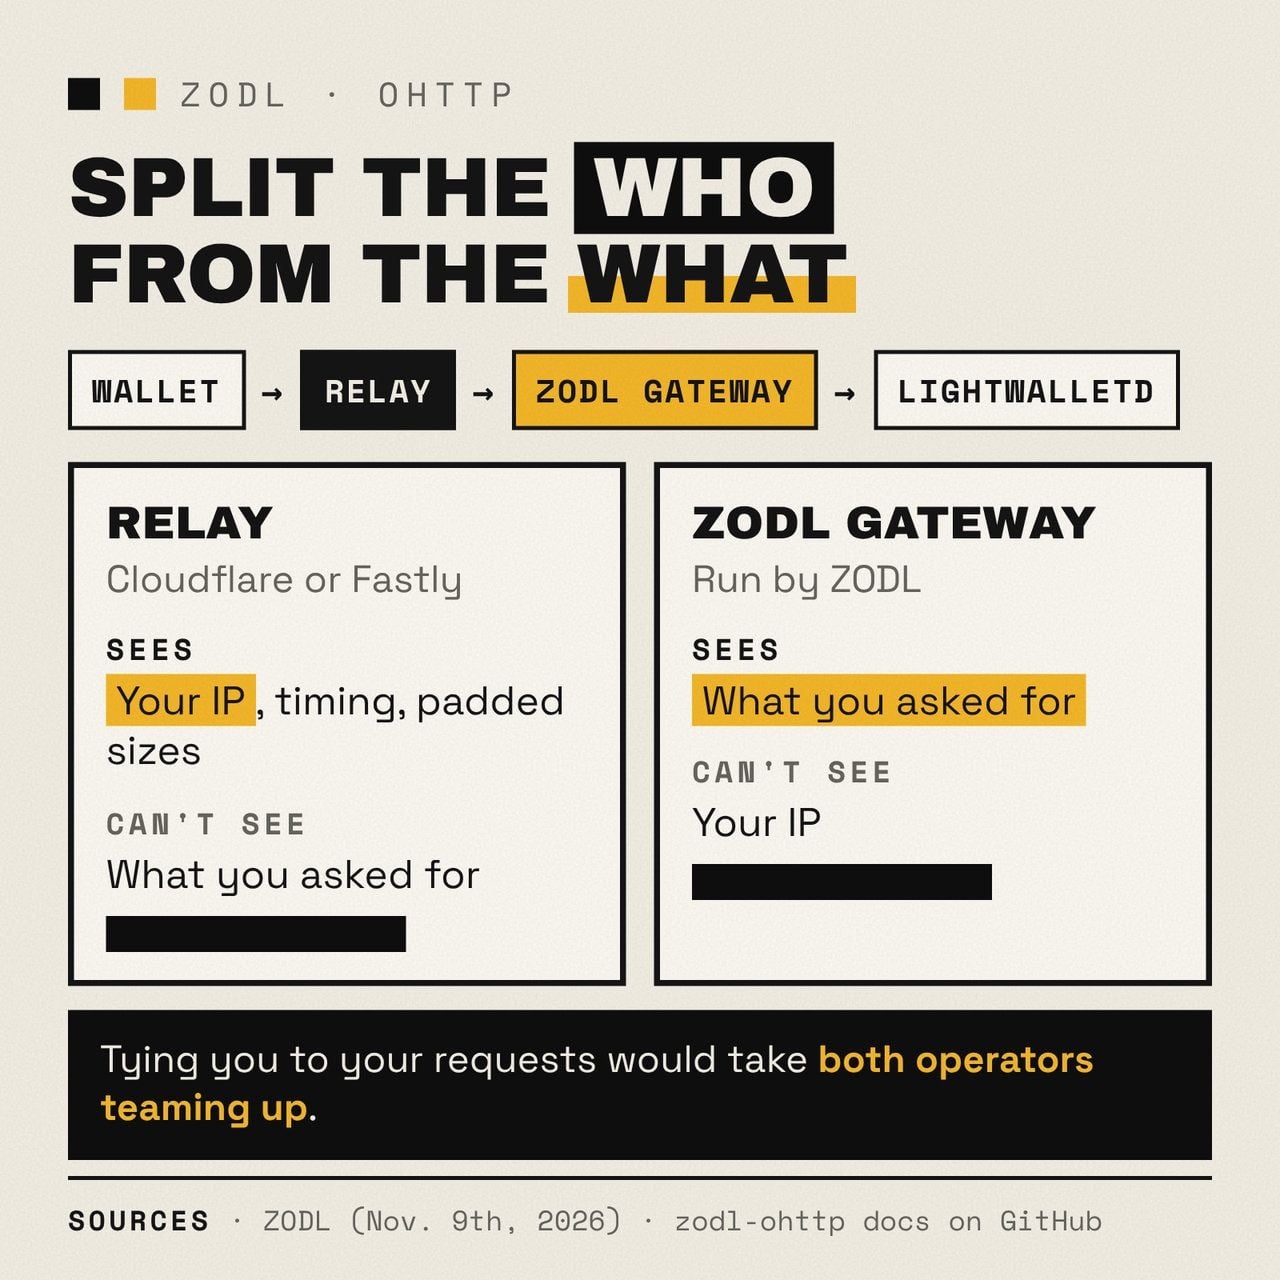
报道还介绍了两项配套措施:请求按约 4 KB 的档位填充,交易广播填充至 16 KB 或更高,以减少数据包大小暴露操作类型的风险;中继请求 ID 不以明文写入 Zodl 日志,而是用仅保存在网关内存中的动态密钥计算 HMAC 指纹,降低事后对齐两侧日志的可能性。这些措施不能阻止中继观察连接时间和大致流量。
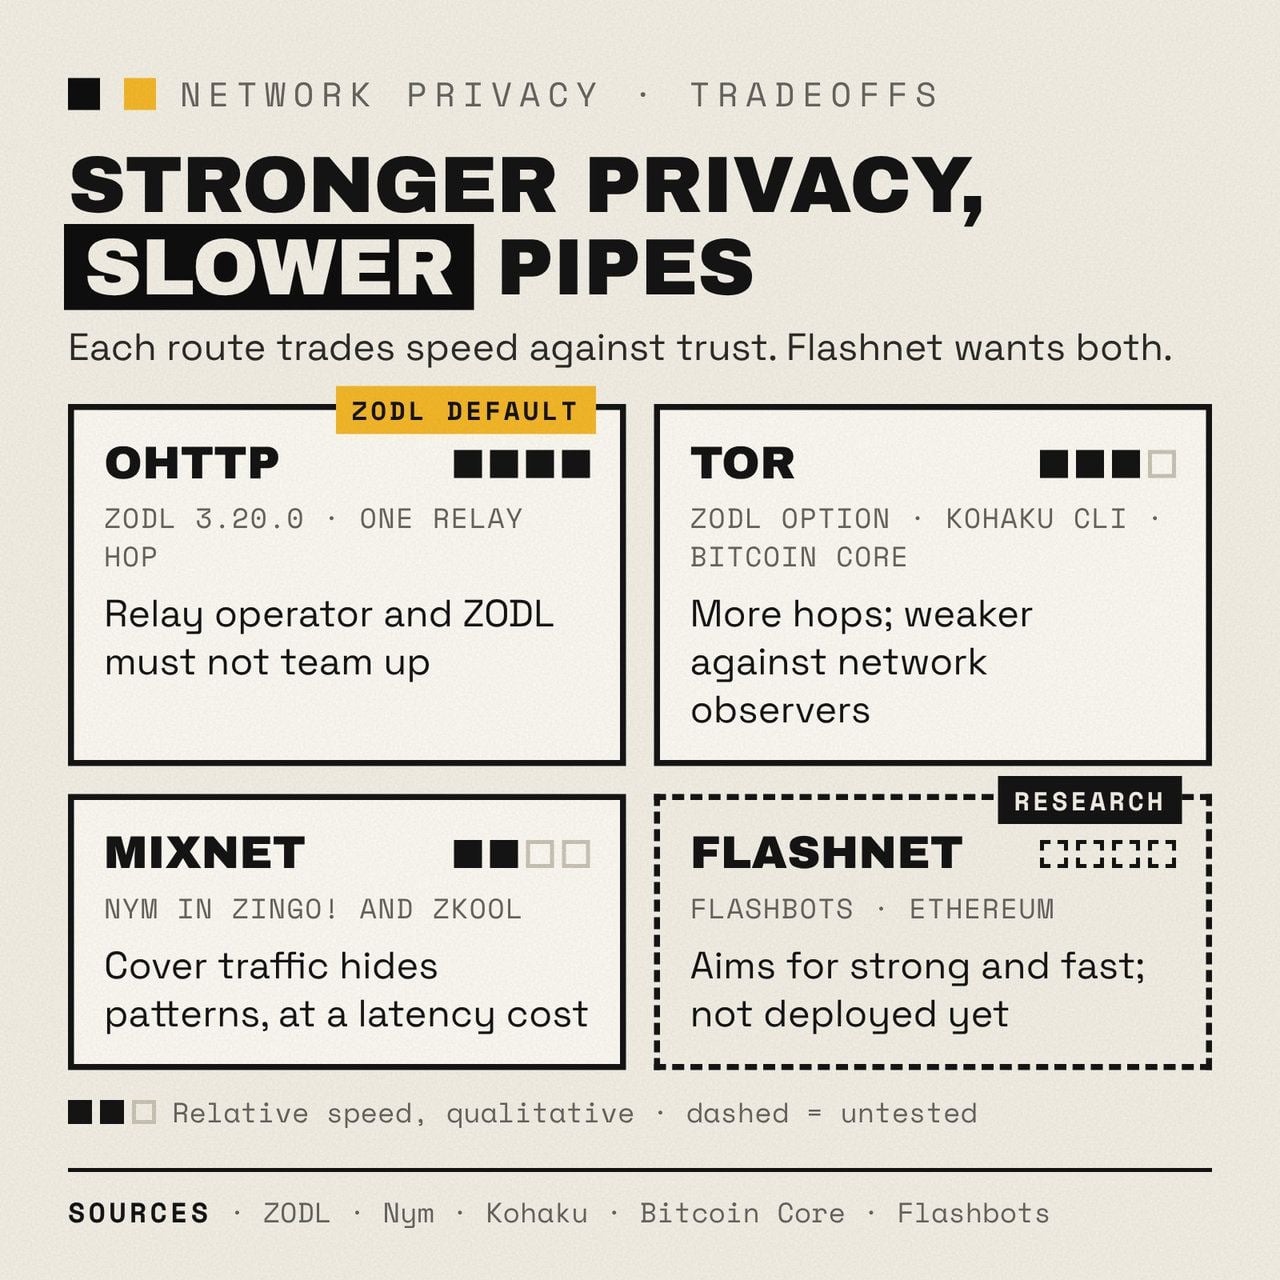
Zcash 社区有批评者担忧,Cloudflare 和 Fastly 同为美国企业,可能面临司法调证,因此不应把 OHTTP 宣传为足以应对所有对手的保护。Zodl 核心贡献者 y4ss 认可这一局限,称它是“更优的默认起点”,但不能替代应对国家级对手时使用的 Tor 或 Nym。对于将云基础设施所受法律压力纳入威胁模型的用户,y4ss 建议在 OHTTP 之外开启 Zodl 的 Tor 选项,使中继看到的是 Tor 出口节点 IP,而非用户真实地址。
其他路线与不同的代价
网络元数据风险并不限于 Zcash。开发者 b10c 在 2023 年公开记录过名为 LinkingLion 的实体观察哪些比特币节点率先广播新交易,并发现同批 IP 段也连接过 Monero 节点。这类观察说明,交易广播的第一跳可能成为关联线索;它本身不等于已确认每笔交易的真实发送者。
报道梳理的其他防护路线各有取舍:
- 混币网:Nym 披露,Zingo 和 Zkool 两款 Zcash 钱包已集成其混币网,Nym 也在与 Zodl 接洽。多跳转发、统一数据包尺寸及干扰流量旨在降低入口与出口的可关联性,代价是延迟。
- 以太坊 RPC:以太坊基金会的 Kohaku 命令行工具默认将本地自建 RPC 以外的流量导向 Tor。基金会在 2026 年 6 月提出的 anon-rpc 则旨在提供接入匿名网络的通用接口;报道时,支持 Tor 和 Nym 的版本已在主网上运行,Privacy Pools v2 网页端也已采用。这里的“提出”指接口提案,不意味着所有钱包已经接入。
- 交易提交与广播:Flashbots 于 2026 年 2 月展示的 Flashnet 仍是以太坊匿名交易提交研究方案,报道时尚无正式主网部署或基准压测数据。Bitcoin Core 31.0 于 2026 年 4 月加入可选的私密广播功能,通过 Tor 或 I2P 发送交易,并为每笔交易使用独立连接。开发者在同年 6 月披露的匿名握手失败后回退明网、可能暴露 IP 的漏洞,已在 31.1 版本修补。
Zodl 的变化在于将网络层保护设为默认,而非要求普通用户主动配置 Tor。但默认保护不等于零信任:中继与网关的独立性、云服务的集中度,以及用户面对何种对手,仍决定了这套方案的适用边界。