原文发布于2026年11月7日04:51(北京时间)。以下为当时的披露情况,并非后续进展。
Gnosis Pay于11月6日披露,其旧版消费者卡系统遭未授权访问。该公司称,11月3日发现异常后,在两小时内开始遏制事件;客户资金以及用于白标卡项目的独立企业平台未受影响。
据Cointelegraph查阅的事件通知,泄露资料包括完整支付卡号、有效期、CVV安全码、客户姓名、住址,以及与受影响账户关联的加密货币钱包地址;还包括电子邮箱、电话号码、国籍,部分情况下涉及IBAN和BIC等银行信息。一份通知称,该名客户的卡片已于11月3日注销,未发现可疑交易或资金转移。这一通知中的情况不能代表所有受影响客户。
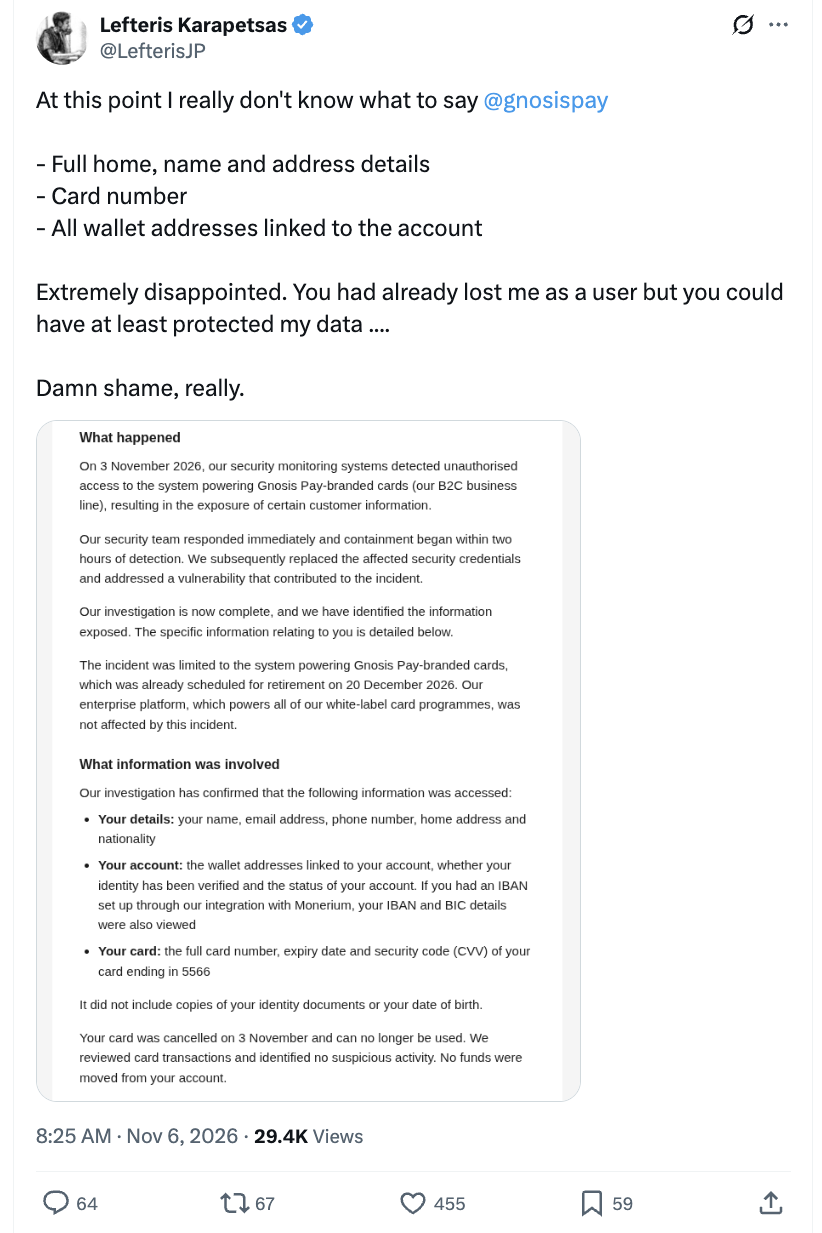
Gnosis Pay称,已更换受影响的安全凭证、修复漏洞,并在计划于12月20日停用旧系统之前,将3D Secure验证设为线上支付的强制要求。公司同时提醒客户警惕利用个人或交易信息实施的钓鱼行为,并称正在安排监测,以发现被盗数据可能遭到滥用的情况。
截至原文发布时,Gnosis Pay尚未披露受影响客户人数,也未立即回复Cointelegraph的置评请求。第三方加密卡活动追踪平台OpenRate当时的数据显示,Gnosis Pay约有2,400名日活跃持卡人,过去24小时处理的交易额为263,200美元;这些数据不能用于推算泄露规模。
原文来源:cointelegraph.com(原文发布于 2026-11-07 04:51,UTC+8)