比特币让任何人都能独立验证交易历史,但这种公开性也带来隐私代价。地址不直接记录姓名,并不意味着交易活动保密。在2026年11月16日的原报道中,作者 Lithos.eth 以比特币白皮书第10节为起点,梳理了不同隐私技术试图解决的问题,以及它们尚未覆盖的信任边界。
比特币公开了什么
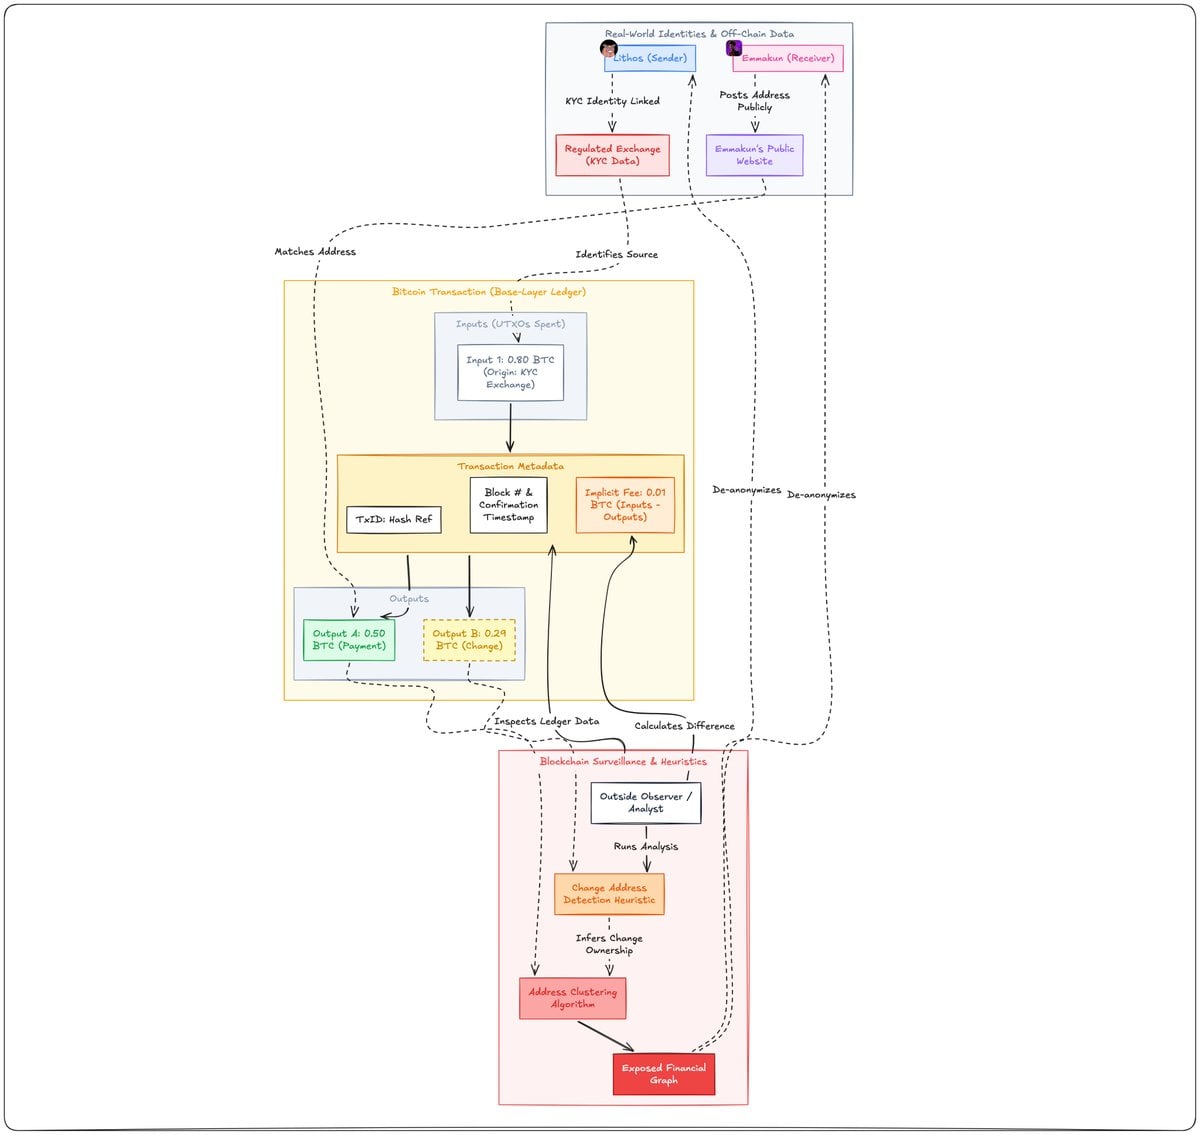
一笔比特币交易进入区块后,外界可以查看其输入、输出、金额,以及所在区块的高度和时间戳。观察者未必知道地址持有人的姓名;但如果某个地址通过交易所实名信息、公开的收款地址等链外线索与个人关联,相关交易就可能被进一步追踪。分析者还会用启发式规则推测哪个输出是找零,不过这类判断并非总是准确。
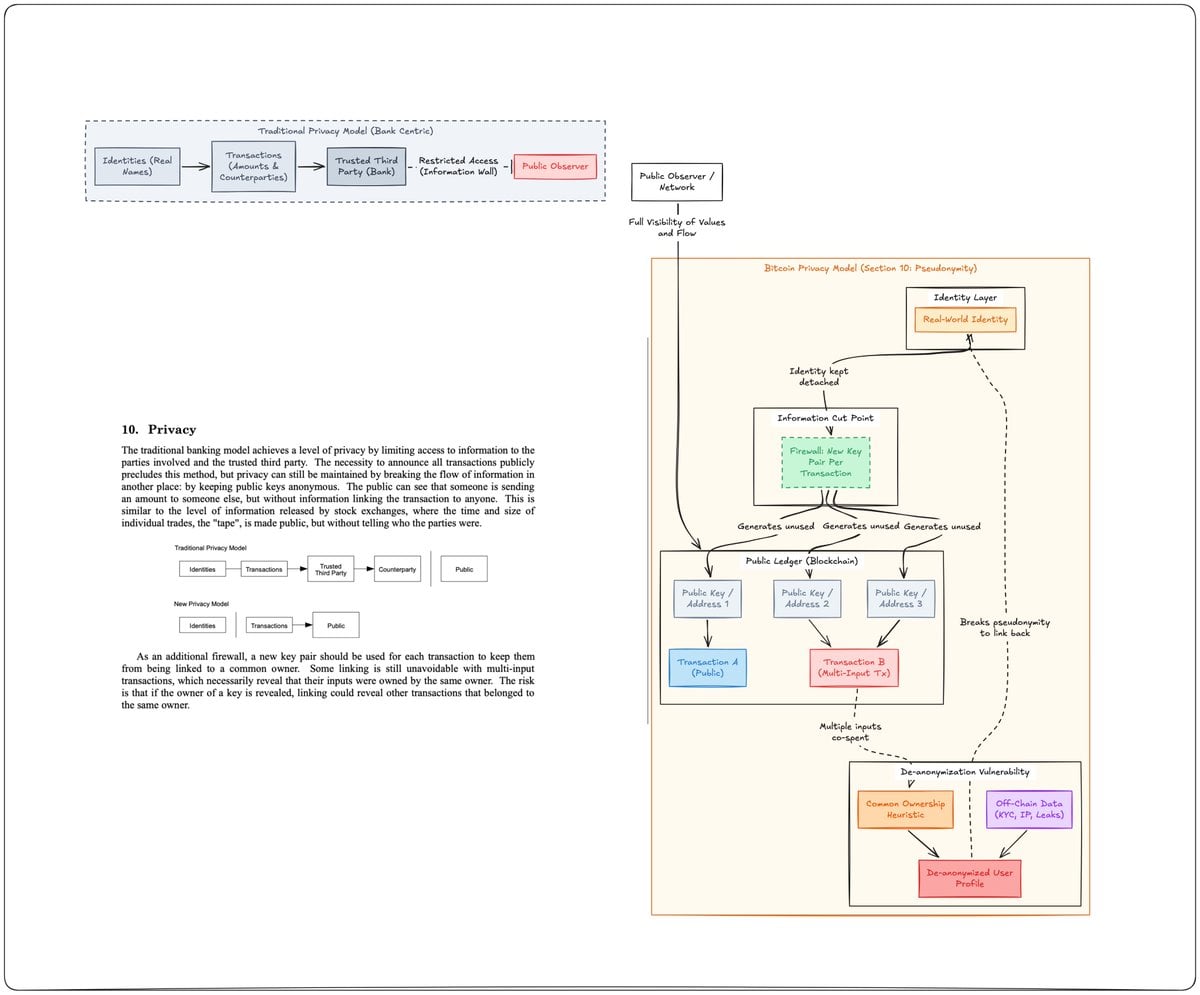
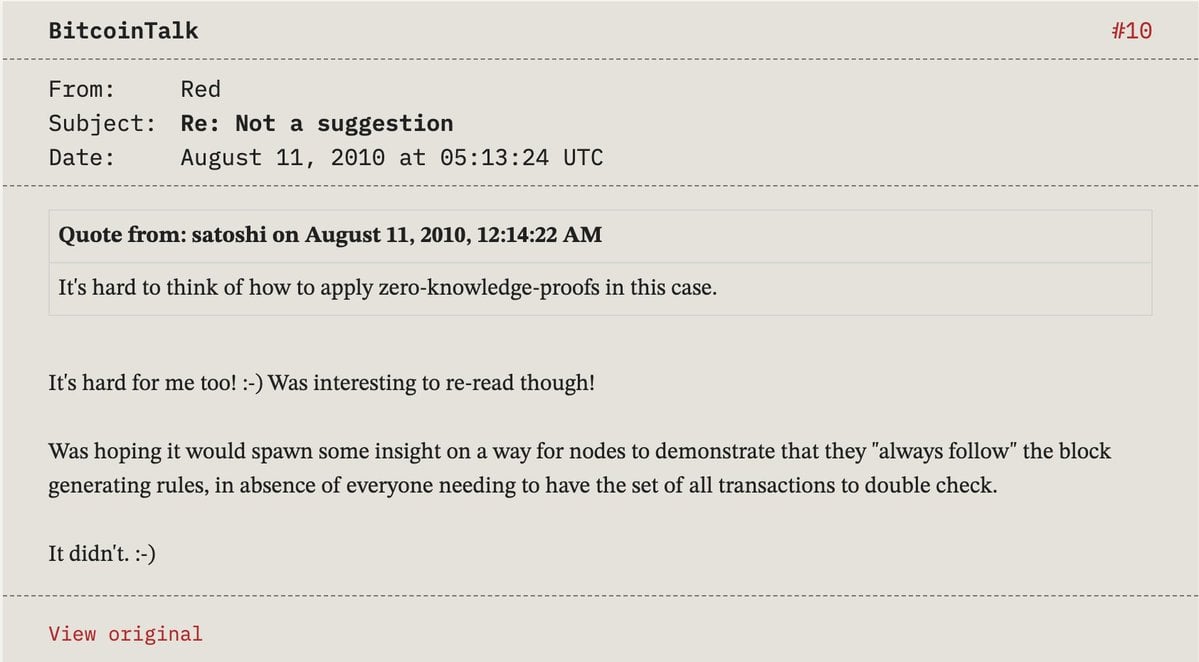
中本聪在2008年发布的比特币白皮书第10节讨论了这一取舍:交易需要公开,隐私则依赖公钥与现实身份之间不被关联。他建议为交易使用新的密钥对,同时指出,合并多个输入会给关联分析留下线索。这是对身份的假名保护,而不是对交易细节的保密。
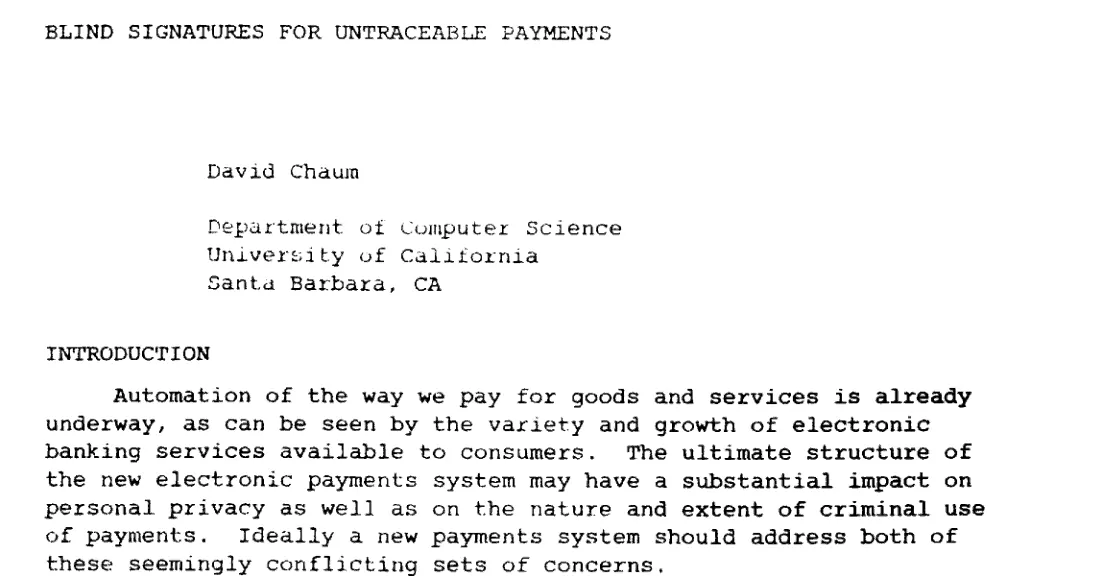
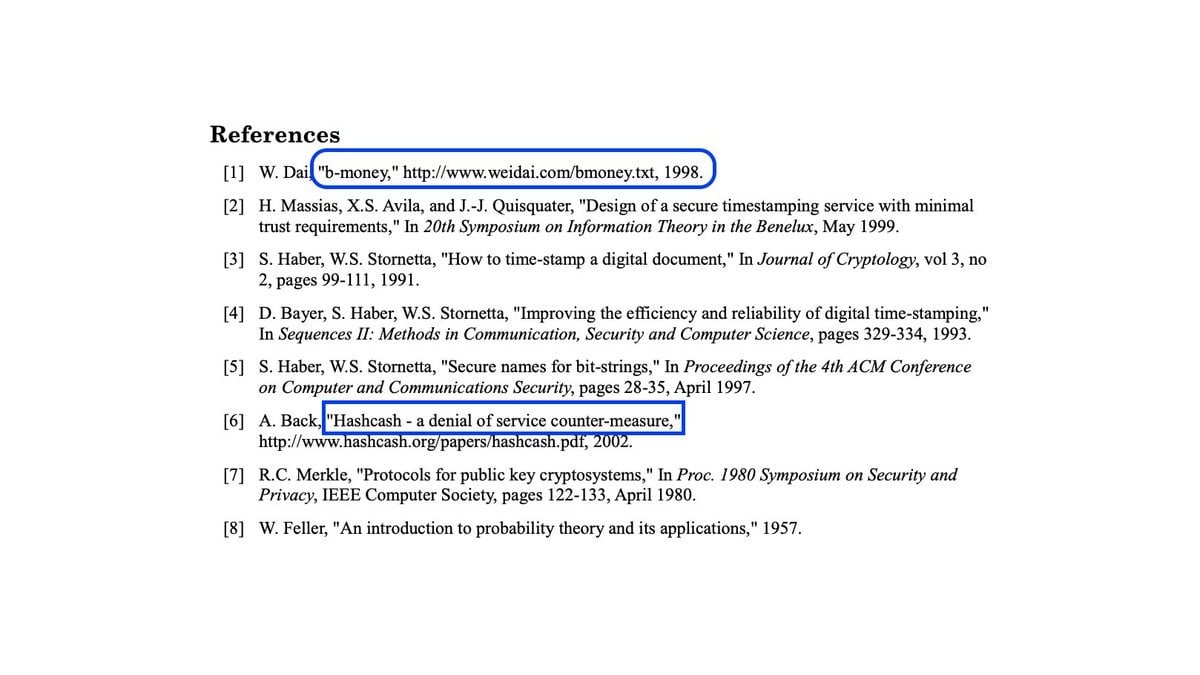
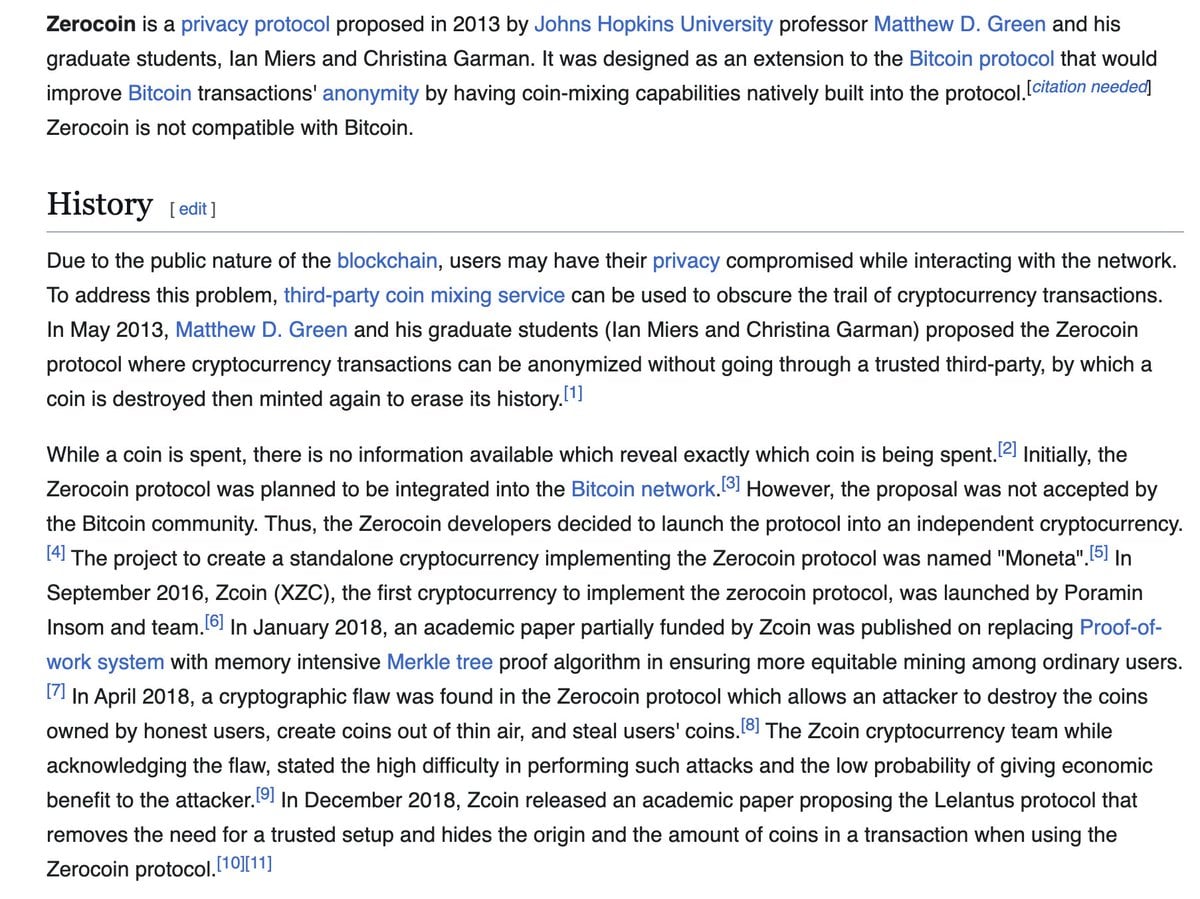
这一难题有更早的研究背景。David Chaum 在1982年的盲签名论文中探讨了不让发行方关联支付凭据与最终交易的方法,但其模型仍依赖中心化发行机构。2013年的 Zerocoin 研究尝试打破交易与来源的关联;2014年的 Zerocash 则进一步探索用零知识证明隐藏发送方、接收方和金额,同时让网络验证交易有效性。
不同方案,保护不同信息
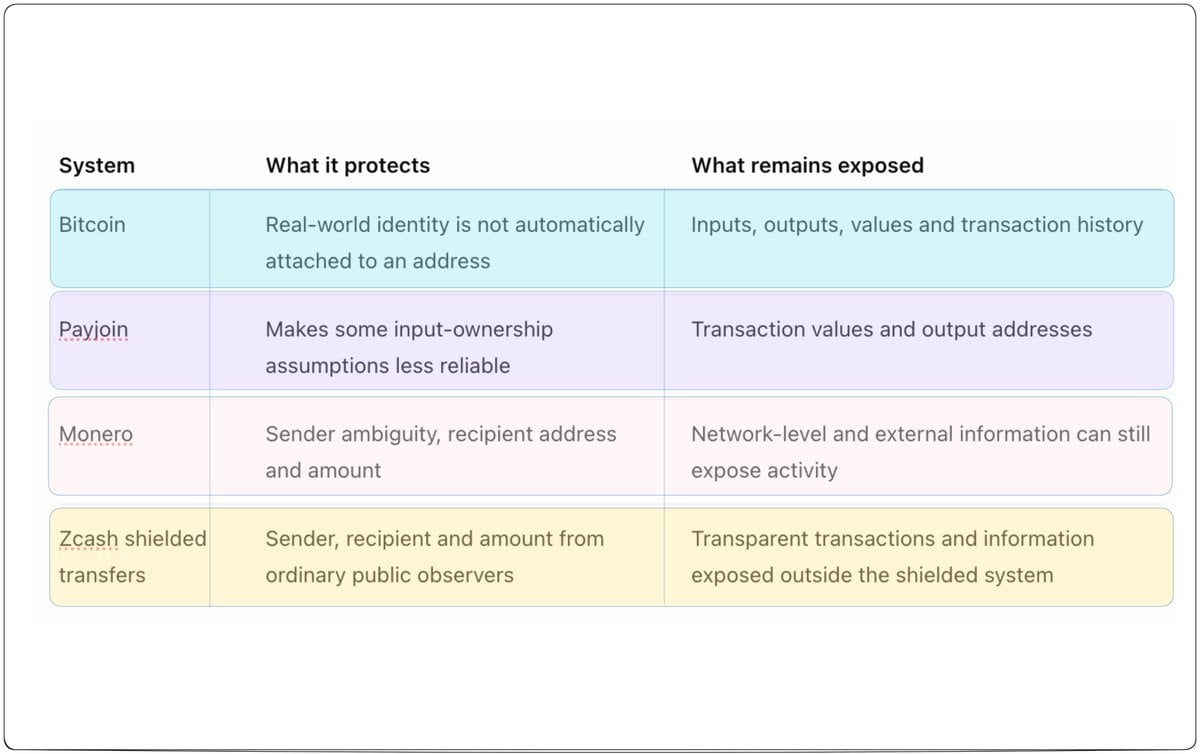
- Payjoin:付款人与收款人共同提供交易输入,削弱“同一笔交易的全部输入属于同一人”这一链上分析假设;它不隐藏交易金额。
- Monero:通过环签名、隐形地址和 RingCT 分别处理发送方、收款方与金额的可见性。但发送方隐私仍受交易环设置及外部辅助数据影响;Dandelion++ 也不能消除所有网络层追踪风险。
- Zcash:屏蔽地址之间的交易可隐藏发送方、接收方、金额和附言;涉及透明地址的交互仍会公开。观察密钥则允许持有人向指定方披露信息,而不交出资产花费权。
这些差异意味着,评价一项技术时不能只问它是否“支持隐私”,还要问:它隐藏了哪项数据,哪些信息仍可由公开账本推断?
隐私边界延伸到合约和钱包
隐私需求并不止于转账。原报道列举了几条不同路径:Aztec 让私密函数在用户本地执行并生成零知识证明,同时保留公开函数;Oasis Sapphire 使用可信执行环境运行机密合约,但这引入了对硬件安全性的信任前提。Umbra V2 聚焦屏蔽池内部转移,资金进出池子的金额与时间仍可能留下线索。Privacy Pools 则尝试让用户证明提款资金属于经过筛查的集合,而不指出具体对应哪笔存款。
即使链上交易受到保护,钱包仍可能在交易前泄露信息。查询余额或历史记录时,远程 RPC 服务商可能得知用户关注的地址。原报道介绍的 Kohaku 是面向钱包与 SDK 的隐私项目,目标之一是利用私密信息检索减少此类查询泄露。
因此,机密交易不能单独解决网络通信、远程查询、设备安全和资金进出屏蔽池所带来的风险。比特币以来的隐私研究扩展了可保护的信息范围,但具体保障始终取决于系统在哪些环节公开数据、依赖哪些信任假设。